Основные события и тренды
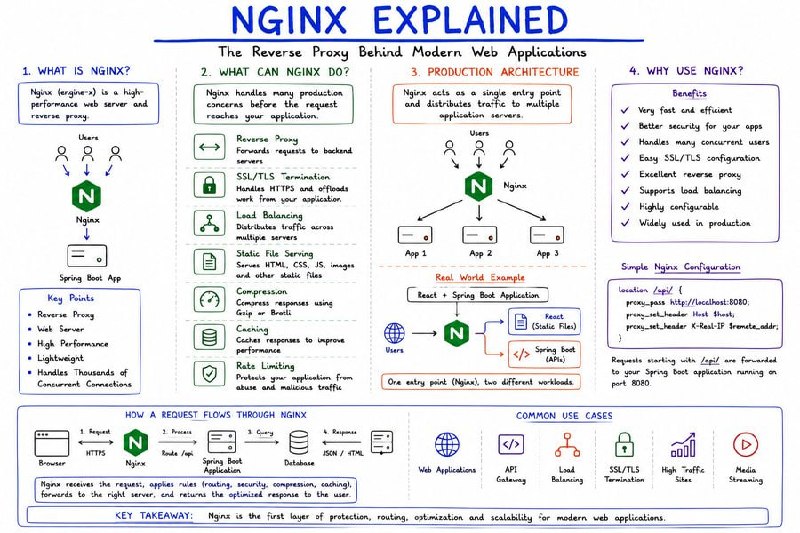
● Nginx в архитектуре бэкенд-приложений
Использование Nginx как веб-сервера и обратного прокси является распространённой практикой перед приложениями на Spring Boot, Node.js, Django или .NET. Он выполняет ряд критически важных задач: маршрутизацию запросов, завершение TLS-соединений для HTTPS, балансировку нагрузки между экземплярами приложения, сжатие и кеширование ответов, раздачу статических файлов (HTML, CSS, JavaScript, изображений) и ограничение частоты запросов. Nginx справляется с большим числом соединений благодаря событийной архитектуре, позволяющей вынести общие задачи за пределы бизнес-логики. Альтернативой могут служить облачные балансировщики или API Gateway. (источник)
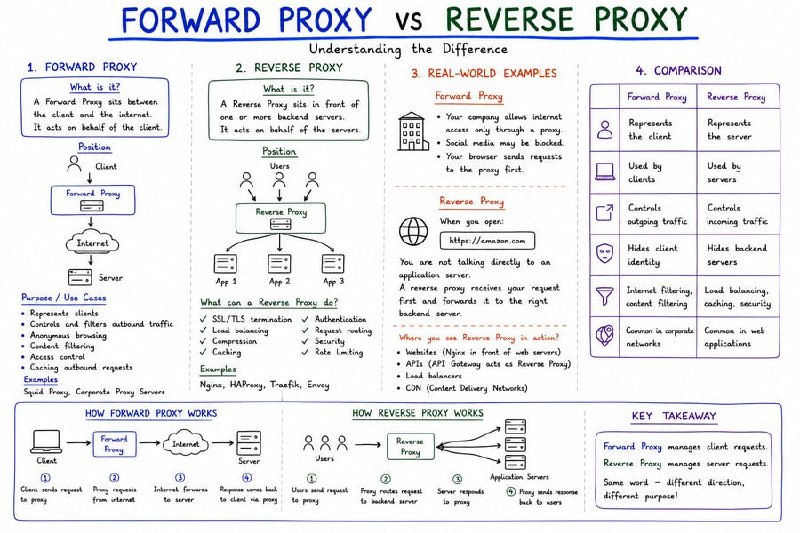
● Различия между Forward и Reverse Proxy
Forward Proxy действует на стороне клиента, принимая его запросы и обращаясь к внешним серверам от его имени. Он используется для контроля доступа в интернет, фильтрации контента и кеширования (пример инструмента: Squid). Reverse Proxy работает на стороне сервера, принимая входящие запросы и направляя их к соответствующему бэкенду. Он может выполнять завершение TLS-соединений, балансировку нагрузки, маршрутизацию, сжатие и кеширование ответов, проверку аутентификации и ограничение запросов (примеры: Nginx, HAProxy, Traefik, Envoy). (источник)
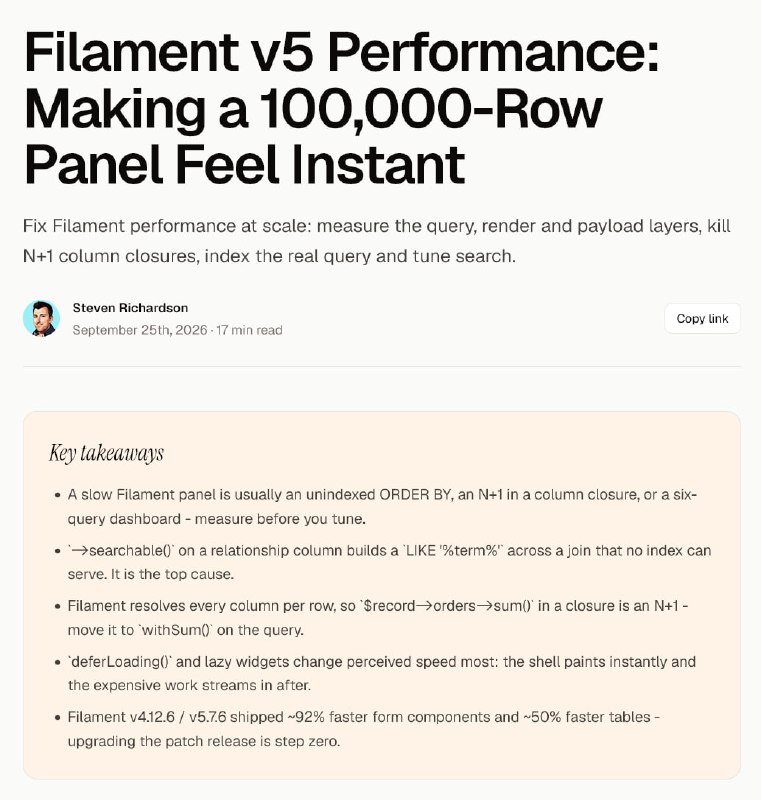
● Улучшение производительности Filament v5
Выпущено практическое руководство по оптимизации админок, построенных на Filament v5, которые оперируют сотнями тысяч записей. Руководство охватывает устранение проблем N+1, настройку SQL-индексов, методы ускорения поиска и пагинации, оптимизацию Livewire и кеширование виджетов. Материал содержит примеры кода и результаты замеров производительности. (источник)
● Новая книга по безопасности контейнеров для облачных приложений (O'Reilly, 2025)
Анонсировано второе издание книги "Container Security: Fundamental Technology Concepts That Protect Cloud Native Applications" от Liz Rice. Книга углубляется в механику изоляции контейнеров на уровне ядра Linux, рассматривая namespaces, cgroups и capabilities. Она объясняет фундаментальные отличия контейнеров от виртуальных машин, методы создания минимальных образов для снижения поверхности атаки, а также настройку неroot-контейнеров, seccomp и ограничение привилегий. Отдельное внимание уделено защите цепочки поставки: сканированию образов, подписям и доверенным реестрам. Издание ориентировано на инженеров и DevOps, работающих с контейнерами и Kubernetes, предполагая базовое знакомство с Linux. (источник)
Финальная аналитика
День 12 октября 2026 года в сообществе Backend_ru был сфокусирован на фундаментальных аспектах серверной разработки: архитектуре, производительности и безопасности. Отмечается информационный поток из каналов, касающийся системного дизайна (роль прокси-серверов, таких как Nginx), практической оптимизации конкретных фреймворков (Laravel) и глубокого погружения в безопасность контейнеров, что критически важно для облачных бэкенд-приложений.
Общий тон представленных материалов — образовательный и информативный, без эмоциональных всплесков или острых дискуссий. Отсутствие комментариев и обсуждений не позволяет оценить настроение сообщества, выявить актуальные проблемы или информационные пробелы, которые могли бы быть закрыты в чате. Тем не менее, выбранные темы демонстрируют стабильный интерес к повышению эффективности и надёжности бэкенд-систем.