Ключевые события и тренды
-
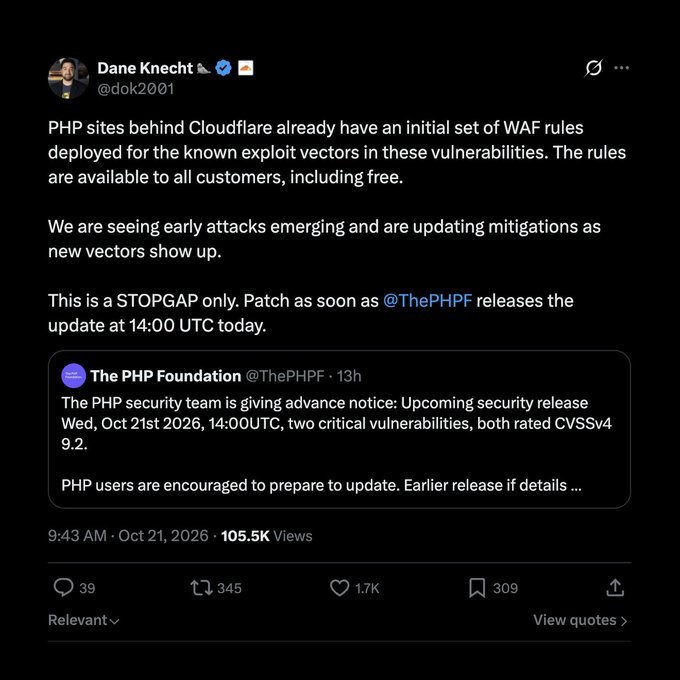
Критические уязвимости удаленного выполнения (RCE) в PHP Команда безопасности PHP предварительно уведомила о выпуске патча, устраняющего две критические RCE уязвимости (CVE-2026-109618 и CVE-2026-109619) с рейтингом CVSS 9.2, затрагивающие путь обновления прогресса загрузки сессии. Пользователям PHP рекомендовалось подготовиться к обновлению, поскольку патч мог выйти раньше при активной эксплуатации или публичном раскрытии деталей (источник). В качестве временного решения предлагалось отключить
session.upload_progress.enabled = Offвphp.ini(источник). Cloudflare зафиксировала ранние атаки по этим уязвимостям еще до выхода патча, активировав правила WAF. Некоторые крупные сайты, включая DeviantArt, полностью отключали серверы во избежание взлома. В сети также распространялось видео с эксплойтом php2shell, демонстрирующим взлом WordPress, phpBB и Drupal (источник). В течение дня были выпущены пропатченные версии PHP: 8.2.35, 8.3.36, 8.4.27, 8.5.12 (источник). Исследователи, обнаружившие уязвимости, опубликовали технический разбор четырёх ошибок управления памятью в ядре PHP, объединенных под названием PHP2Shell. Эти ошибки существовали более десяти лет, но были чрезвычайно сложны для эксплуатации, и только использование искусственного интеллекта позволило превратить их в работающий эксплойт (источник).
-
Устранение уязвимостей высокой степени опасности в Node.js Node.js закрыл четыре уязвимости высокой степени опасности. Наиболее серьезная, CVE-2026-111497, находится в декодере Brotli и позволяет удаленное выполнение кода. Также были исправлены две ошибки, позволяющие обойти проверку имени хоста в TLS, что могло привести к принятию недействительных сертификатов (источник). Пользователям Node.js рекомендовано обновиться до версий v22.23.4, v24.22.1 или v26.12.1. Для развертываний с Docker требуется пересобрать образ. Отмечено, что для Node.js 18 и 20 патчей нет, что указывает на необходимость миграции (источник).
-
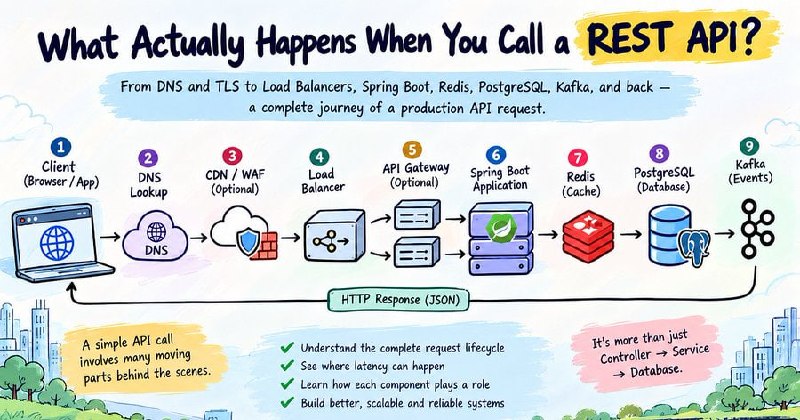
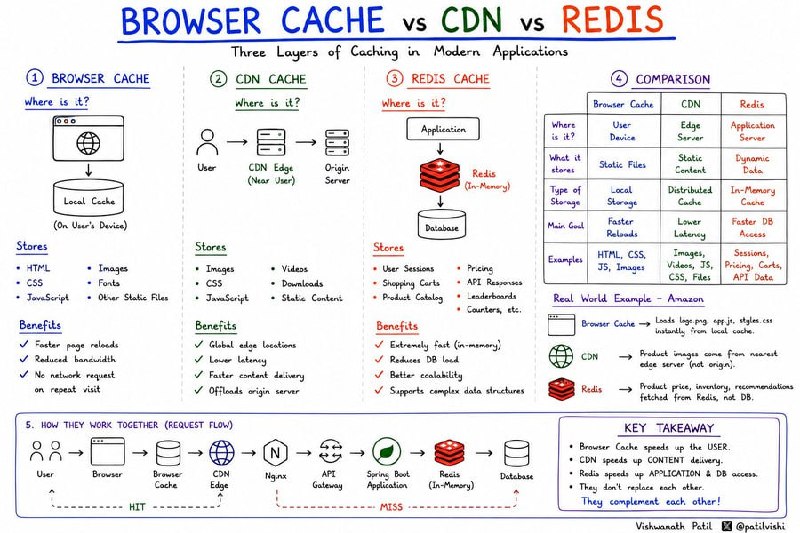
Путь запроса в Spring Boot и уровни кэширования Опубликована статья, детально разбирающая путь HTTP-запроса в приложении на Spring Boot, от момента отправки GET-запроса до получения ответа API. Включает этапы DNS и TLS, балансировку нагрузки, работу Spring Security и JWT, взаимодействие с кэшем Redis и базой данных PostgreSQL, а также очереди Kafka. Подчеркивается, что код контроллера занимает лишь часть общего времени обработки запроса, а задержки могут возникать на каждом этапе (источник). Дополнительно освещена тема трех уровней кэширования: Browser Cache, CDN Cache и Redis, которые дополняют друг друга для ускорения приложения. Browser Cache хранит HTTP-ответы на устройстве пользователя, CDN Cache распределяет копии контента по edge-серверам, а Redis используется приложением для кэширования данных перед обращением к БД. Для каждого уровня необходимо определить срок хранения и правила обновления, особенно для критически важных данных, таких как цены и остатки (источник).
-
Ресурсы для обучения и практики backend-разработки Представлена подборка идей для практики backend-разработки с сайта roadmap.sh, охватывающая проекты от простых CLI-утилит до сложных систем бронирования. Идеи с описанием, целями и рекомендациями доступны для всех уровней разработчиков (новичок, джун, мидл, синьор) и помогают наработать портфолио (источник). Также опубликован репозиторий
backend-cheats, представляющий собой визуальную шпаргалку по основным темам Backend-разработки. Материал разделен на главы, содержащие изображения/таблицы, краткое резюме с ключевыми терминами и ссылки на ресурсы для получения полной информации (источник).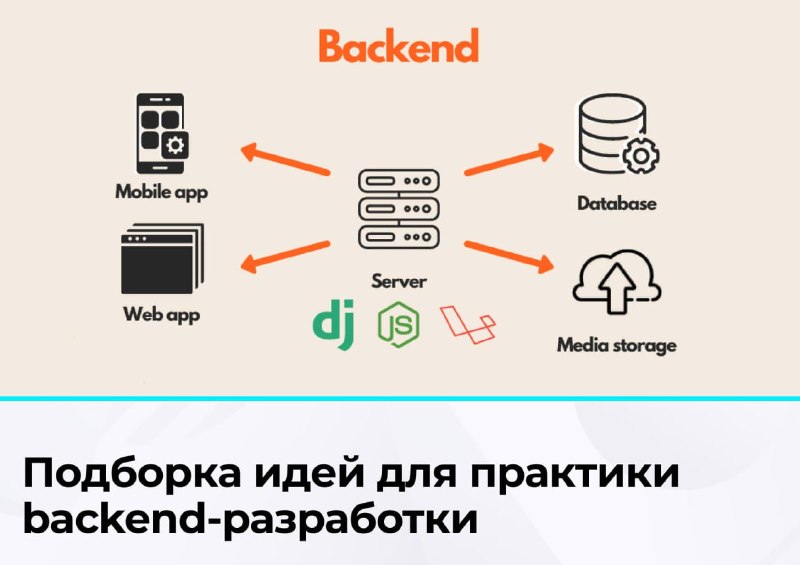
Вакансии
- Senior PHP-разработчик Компания IT_One ищет Senior PHP-разработчика для рефакторинга и оптимизации продукта. Вакансия предполагает удаленную работу на территории России. Требования: глубокое знание PHP 8.x (включая управление памятью), уверенное владение Symfony и Laravel, опыт применения DDD, CQRS и гексагональной архитектуры, сильный T-SQL, опыт работы с Kafka, Docker, Kubernetes, написание тестов на PHPUnit и профилирование приложений. От кандидата ожидается умение изменять сложный код без нарушения бизнес-логики и находить причины проблем с производительностью. Условия: оформление по ТК РФ, ДМС после испытательного срока, обучение и сертификация (источник).
Финальная аналитика
21 октября 2026 года основной фокус дня в сообществе Backend_ru был на безопасности серверной разработки, что проявилось в срочных патчах для PHP и Node.js. Выпуск критических обновлений для PHP, особенно с учетом обнаружения уязвимостей с помощью ИИ и уже зафиксированных атак, подчеркивает возрастающую важность оперативного реагирования на угрозы и необходимость постоянного обновления систем. Ситуация с Node.js также подтверждает эту тенденцию. Помимо безопасности, день был насыщен материалами, направленными на углубление понимания архитектуры и производительности бэкенд-систем, с подробным разбором пути запроса в Spring Boot и стратегий кэширования. Это свидетельствует о постоянном интересе сообщества к оптимизации и масштабированию сервисов. Образовательные ресурсы по практике и шпаргалки указывают на активное развитие навыков среди разработчиков. Общий эмоциональный тон дня можно охарактеризовать как информативный и предупреждающий, с акцентом на предотвращение рисков и повышение квалификации. Отсутствие активных дискуссий в чатах может быть связано с оперативным характером новостей, требующих немедленного действия (обновления).