Ключевые события и тренды
● Composer 2.11 исправляет утечку токенов в composer.lock
В Composer версии 2.11 устранена уязвимость, из-за которой HTTP-заголовки с токенами доступа к приватным репозиториям могли быть записаны в файл composer.lock. Это могло привести к раскрытию секретов, если файл composer.lock попадал в публичный репозиторий Git. Обновление также включает исправления, касающиеся выхода за пределы каталога vendor при установке пакетов и обработки аргументов скриптов. Разработчикам рекомендуется обновить Composer на рабочих машинах и в CI, а также проверить composer.lock и историю Git на предмет скомпрометированных токенов, которые необходимо отозвать и перевыпустить (источник).
● Анализ: Логика предметной области в хранимых процедурах — плюсы и минусы Рассмотрены преимущества и недостатки реализации бизнес-логики в хранимых процедурах (SQL-скриптах, выполняемых в базе данных). Плюсы: повышение производительности за счет уменьшения сетевых вызовов, централизация логики в одном месте, снижение нагрузки на сеть, повышение безопасности через ограничение доступа к таблицам, использование процедурных языков СУБД (PL/pgSQL, T-SQL, PL/SQL), и упрощение миграции функциональности между разными приложениями. Минусы: сложность поддержки, отладки и тестирования, жёсткая зависимость от конкретной СУБД, потенциальные проблемы с масштабируемостью (БД становится "узким местом"), ограниченные возможности юнит-тестирования, нарушение принципов многослойной архитектуры (смешение слоёв), меньшая гибкость разработки и зависимость от специалистов по базам данных. Рекомендации: использование хранимых процедур оправдано, когда производительность критична, требуется централизация логики для нескольких клиентов, безопасность и контроль доступа являются приоритетом, или в проектах с жёсткой привязкой к БД (старые системы, невозможность миграции) (источник).
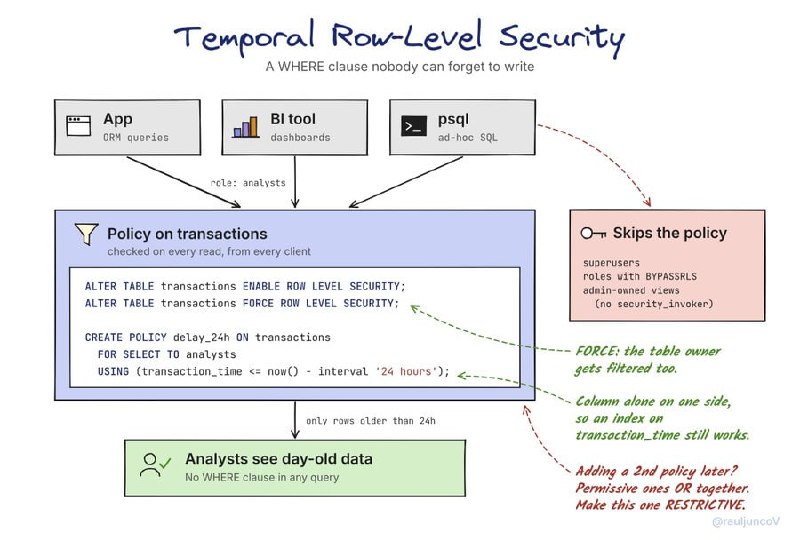
● PostgreSQL: Temporal RLS для защиты данных с временными ограничениями
Представлен пример использования Row-Level Security (RLS) в PostgreSQL для реализации временных ограничений доступа к данным, названный Temporal RLS. Механизм RLS позволяет контролировать доступ к отдельным строкам таблицы непосредственно на уровне базы данных, действуя как постоянное условие WHERE. В качестве реального сценария приведена финтех-компания, которая предоставила аналитикам доступ к данным о транзакциях с задержкой в 24 часа для снижения рисков мошенничества и инсайдерской торговли. Это было реализовано непосредственно на уровне БД без дополнительного кода в приложении. Для настройки требуется включить RLS для таблицы, создать политику фильтрации строк и активировать FORCE ROW LEVEL SECURITY.
Преимущества: безопасность на уровне источника данных, версионирование политик вместе со схемой БД, отсутствие необходимости в дополнительном коде приложения. RLS полезен не только для разделения данных между арендаторами (multi-tenancy), но и для реализации сложных правил, включая временные ограничения доступа и контроль "мягкого" удаления записей.
 (источник)
● Челлендж для разработчиков: Развертывание сайта "сложным" путём для глубокого понимания деплоя Предложен челлендж для разработчиков, чтобы разобраться в основах деплоя без использования абстракций вроде Vercel или Netlify. Задачи включают: аренду Linux-сервера (VPS/облачная ВМ с Ubuntu), подключение по SSH, установку и настройку Nginx, подключение домена, включение HTTPS с Let's Encrypt, развертывание бэкенд-приложения так, чтобы оно работало после отключения от сервера, настройку файрвола и изучение логов, а также намеренное создание и исправление ошибок (конфигурации Nginx, остановка службы, поломка DNS). Цель челленджа — глубокое понимание Linux, SSH, сетей, DNS, Nginx, HTTPS и методов диагностики проблем (источник).
Вакансии
● Fullstack PHP разработчик в ROSSKO (удалённо, до 300 000 ₽ на руки) Компания ROSSKO ищет Fullstack PHP разработчика для развития интернет-магазина автозапчастей. Задачи включают разработку функциональности на Symfony, интеграции с маркетплейсами, 1С и CRM, а также доработку клиентской части. Требования: опыт работы с PHP от 3 лет, знание Symfony или Laravel, SQL, JavaScript и Docker. В технологическом стеке PHP 8.2+, Doctrine, MySQL, Redis и RabbitMQ. Условия: удалённая работа с гибким графиком, заработная плата до 300 000 ₽ на руки, официальное оформление по ТК РФ, предоставление техники и ДМС после шести месяцев работы (источник).
Обсуждения в чатах
Сегодня не было активных живых дискуссий, не привязанных к новостным публикациям.
Итоговая аналитика
Сегодняшний дайджест Backend_ru был сфокусирован на инструментах, архитектурных подходах к базам данных и обучении. Обновление Composer 2.11 подчеркивает важность безопасности в цепочке поставки зависимостей и напоминает о необходимости регулярных аудитов. Анализ хранимых процедур и пример использования Temporal RLS в PostgreSQL предоставляют ценные инсайты в оптимизацию производительности и построение надёжных систем безопасности на уровне данных, что критически важно для бэкенд-разработки. Челлендж по развертыванию приложения призван углубить понимание фундаментальных аспектов инфраструктуры, необходимых каждому бэкендеру. Единственная актуальная вакансия демонстрирует стабильный спрос на Fullstack PHP разработчиков с опытом работы в Symfony/Laravel, предлагая удалённый формат и конкурентную зарплату. Общий тон дня — информативный и образовательный, без ярко выраженных дискуссий или конфликтов. Отсутствие живых обсуждений в чатах может указывать на то, что представленные темы не вызвали широкой полемики, либо сообщество было менее активно в этот день.