Ключевые события и тренды
● Критическая уязвимость в React Server Components
Команда React сообщила о критической уязвимости GHSA-xqc2-xf4c-x3h3 в React Server Components с оценкой CVSS 9.5. Уязвимость позволяет удаленному атакующему выполнить произвольный код на сервере без авторизации и взаимодействия с пользователем. (источник)
Затронутые пакеты включают react-server-dom-webpack, react-server-dom-parcel и react-server-dom-turbopack. Уязвимые версии: 19.0.0-19.0.8, 19.1.0-19.1.9, 19.2.0-19.2.8, 19.3.0. Для эксплуатации требуется редкое сочетание нескольких типизированных массивов и контролируемого атакующим значения в одном ответе. (источник)
Разработчикам рекомендуется проверить версии зависимостей и обновить затронутые пакеты до исправленных версий: 19.0.9, 19.1.10, 19.2.9, 19.3.1. Обычные клиентские React-приложения без серверной части не затронуты. Официальный advisory доступен по ссылке: https://github.com/react/react/security/advisories/GHSA-xqc2-xf4c-x3h3. (источник)
● Rspack 2.3: Ускорение сборки и снижение потребления памяти
Вышла версия Rspack 2.3, ориентированная на ускорение сборок и оптимизацию потребления оперативной памяти. На крупном проекте пиковое потребление памяти при сборке снизилось с 28.3 до 20.5 GiB, а в работающем dev-сервере — с 28.9 до 18.8 ГБ. (источник)
Сборка стала быстрее за счет подключения парсера SWC Next и других оптимизаций, демонстрируя прирост до 20% на отдельных крупных проектах. Новая настройка splitChunks.dedupDepth уменьшает дубликаты в бандлах, что привело к снижению размера до 9.9% после Brotli. Добавлено кеширование отдельных лоадеров, что позволило сократить время сборки с 63.8 до 11.2 секунды в тесте с babel-loader. Новый кэш пока экспериментальный и выключен по умолчанию, занимая на диске на 79% меньше места. (источник)
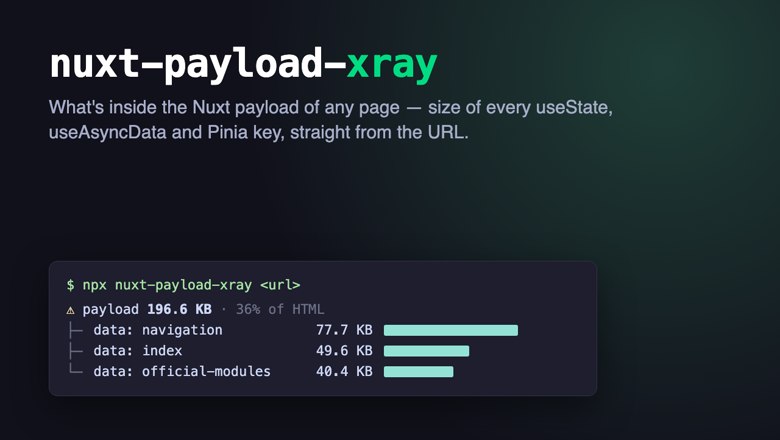
● Оптимизация payload Nuxt-приложений: Уменьшение размера страницы
Фронтендер киберспортивной платформы BIGPLAY, использующей Nuxt, обнаружил, что главная страница отдавала более полумегабайта HTML. Причиной оказался словарь переводов всего сайта объемом 218 КБ, который включался в payload каждой страницы. (источник)
После устранения этой проблемы payload уменьшился с 256 до 47 КБ. В статье описываются причины возникновения проблемы, метод её решения, а также результаты проверки 36 сайтов из витрины Nuxt. (источник)
● React: Управление несрочным рендером для повышения отзывчивости
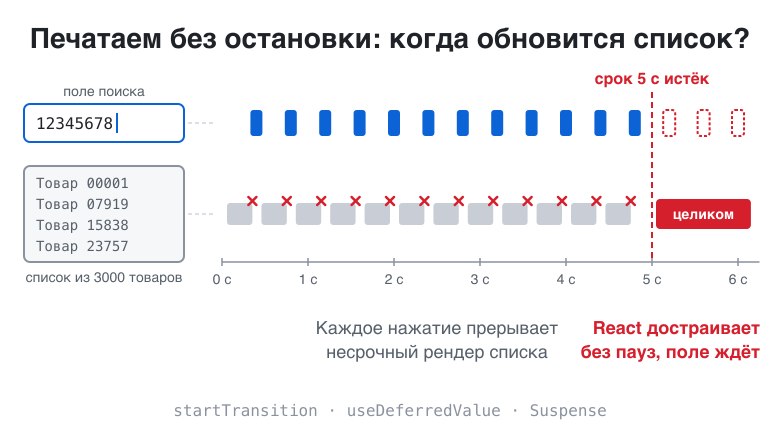
В статье разбирается, зачем помечать апдейт списка из тысяч товаров как несрочный в React. На примере поиска по каталогу показано, что React сразу вставляет набранный символ в инпут, а увесистый список пересобирает уже потом, кусками между нажатиями. (источник)
Обсуждаются вопросы поведения системы при непрерывном вводе и то, что видит пользователь, пока новый список еще считается или подтягивается с сервера (старый список, пустой экран или спиннер). В контексте этих вопросов анализируются startTransition, useDeferredValue и Suspense. (источник)
● Android-вьювер XanderFiles: Определение форматов по байтам и WebAssembly
Автор Android-приложения XanderFiles, способного открывать более двухсот форматов файлов (включая PDF, Excel, winmail.dat, FB2, RAW, CorelDRAW), поделился своим опытом разработки. Приложение определяет формат файла по первым байтам, а не по расширению, считая последнее ненадежным. (источник)
В статье подробно разбирается внутренняя архитектура, применение WebAssembly, работа со структурой «матрёшка» из Outlook, правка чужого минифицированного кода на лету и особенности отрисовки изображений, которые мало кто рисует. (источник)
Финальная аналитика
Этот день во фронтенд-сообществе был отмечен несколькими важными техническими публикациями и значимым предупреждением по безопасности. Главным событием стала информация о критической уязвимости в React Server Components, требующая немедленного обновления пакетов. Это подчеркивает возрастающую сложность и ответственность при использовании современных гибридных фреймворков, где граница между клиентом и сервером становится все более размытой.
Помимо безопасности, значительное внимание уделялось оптимизации производительности. Выпуск Rspack 2.3 показал стремление к ускорению сборок и снижению потребления ресурсов, что является постоянным приоритетом для разработчиков. Кейс с оптимизацией payload Nuxt-приложения иллюстрирует типичные проблемы с "раздуванием" бандлов и важность тщательного аудита клиентского кода. В React также обсуждались механизмы улучшения отзывчивости интерфейсов с помощью несрочного рендера.
Общий тон новостей был сфокусирован на практических аспектах разработки: как писать более безопасный, быстрый и эффективный код. Отсутствие групповых обсуждений по этим темам может указывать как на оперативность, с которой разработчики воспринимают и имплементируют решения из новостей, так и на отсутствие спорных моментов, требующих глубокой дискуссии. Возможно, критическая уязвимость вызовет отложенную реакцию в ближайшие дни.